Prawo
Bezpieczeństwo faksu i RODO
Podstawowa procedura faksowa nie przewiduje szyfrowania treści — tak stoi w zaleceniu ITU-T i tak opisuje to IETF. Prawdziwe ryzyko leży jednak gdzie indziej niż w podsłuchu linii, a obowiązki z RODO spadają na nadawcę, nie na dostawcę.
Przewiń arkusz w bok »
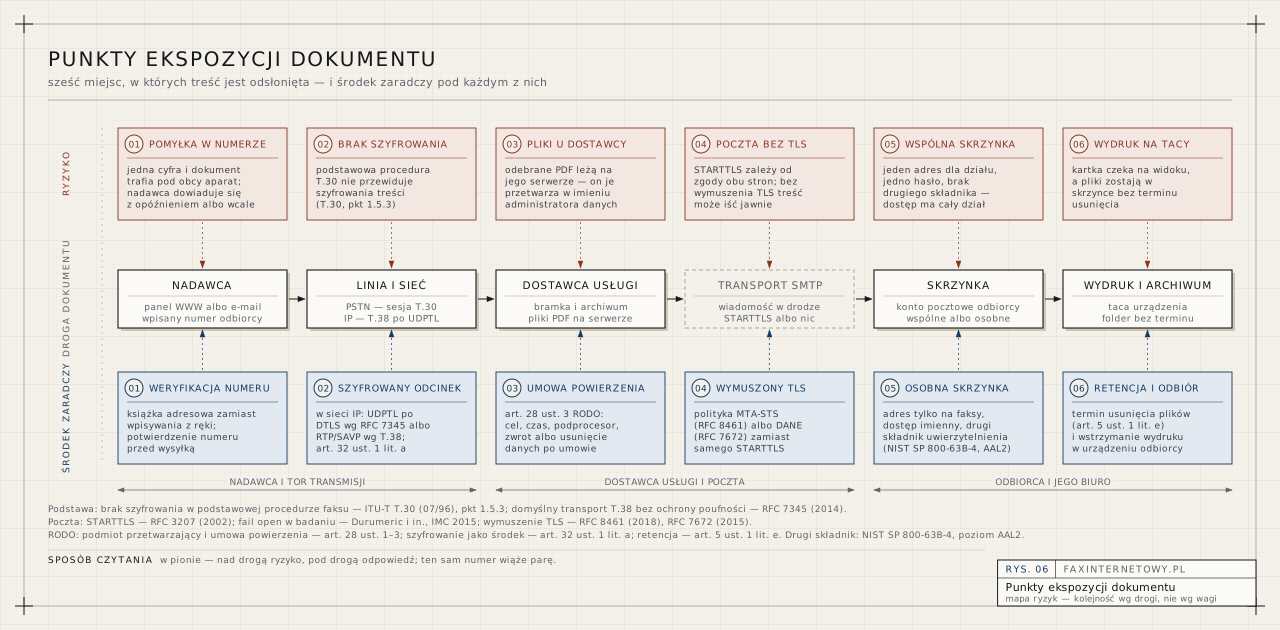
Faks ma opinię kanału poufnego: skoro dokument idzie linią telefoniczną, a nie „przez internet”, to po drodze nikt go nie przeczyta. Sprawdziliśmy, co na ten temat mówią zalecenia faksowe, dokumenty IETF i organy ochrony danych — intuicja się nie broni, ale wniosek z tego jest inny, niż się zwykle wyciąga. Mocą prawną dokumentu zajmuje się osobno część o mocy prawnej faksu; tutaj chodzi o poufność treści i o obowiązki, które RODO nakłada na tego, kto faks wysyła i odbiera.
Co naprawdę mówi norma o szyfrowaniu
Zalecenie ITU-T T.30, które opisuje przebieg połączenia faksowego, rozstrzyga sprawę jednym zdaniem: „If enhanced security is required, this may be provided by the use of the non-standard facilities frame”. Podwyższone bezpieczeństwo wykracza poza standard — w podstawowej procedurze treść dokumentu idzie bez szyfrowania. Opcje, które wyglądają na zabezpieczenie, nim nie są: hasło (PWD), podadres (SUB) i selektywne odpytanie (SEP) mają pole informacyjne o długości 20 cyfr, przesyłane w ramce sygnalizacyjnej otwartym tekstem. Samo hasło poleci tylko wtedy, gdy urządzenie odbierające zadeklaruje odpowiedni bit w ramce możliwości.
Powód opisał wprost sam IETF: „secure fax on the Public Switched Telephone Network (PSTN) was never widely considered or prioritized”, głównie „because of the challenges involved with malevolent physical access to telephony equipment”. Zakładano, że dobranie się do infrastruktury telefonicznej jest dość trudne — to założenie z epoki, nie właściwość techniki.
Szyfrowany faks zresztą powstał i przepadł. Zalecenie ITU-T T.36 z lipca 1997 r. zdefiniowało dwa rozwiązania: HKM/HFX40 oraz oparte na RSA. Klucz HFX40 ma 12 cyfr dziesiętnych, czyli odpowiednik około 40 bitów, a Xuejia Lai i Rainer A. Rueppel opisali jedenaście ataków na ten kryptosystem przed zatwierdzeniem normy. Rynkowy bilans mechanizmów bezpiecznego faksu — szyfrowania z aneksów T.30 i RTP/SAVP w T.38 — RFC 7345 zamyka jednym zdaniem: „Both of these mechanisms have been available for many years and never gained any significant adoption in the market”.
Teza „faks jest bezpieczniejszy od e-maila, bo idzie osobną linią” jest więc naszym zestawieniem dwóch dokumentów, a nie zdaniem z normy. Norma mówi tylko, że szyfrowania w standardzie nie ma.
Trzy poziomy, których nie wolno mieszać
Spory o bezpieczeństwo faksu biorą się z mieszania trzech rzeczy, które trzeba nazywać osobno.
- Faks w ogóle ma nieszyfrowany odcinek sieci telefonicznej i tej cechy nie da się obejść po jednej stronie połączenia.
- Odmiana internetowa dokłada bramkę dostawcy, panel klienta i skrzynkę pocztową odbiorcy. Odcinek IP też domyślnie nie jest chroniony, bo przeważającym transportem protokołu T.38 jest UDPTL po UDP. Treść jest przy tym widoczna dla dostawcy na etapie konwersji obrazu do pliku PDF, więc szyfrowania od nadawcy do odbiorcy w tym modelu nie ma — to wniosek z architektury usługi opisanej w zaleceniach technicznych, nie zapis normy.
- Stary aparat ma ryzyko fizyczne i sprzętowe: wydruk, pamięć urządzenia, linia telefoniczna jako droga wejścia. To ten poziom dostarcza udokumentowanych incydentów.
Dla RODO różnica jest jedna: przy usłudze pojawia się podmiot przetwarzający, więc potrzebna jest umowa powierzenia, a przy połączeniu „z kabla do kabla” takiego podmiotu formalnie nie ma — choć i tę różnicę osłabia obserwacja, że wraz z wygaszaniem sieci PSTN „linia analogowa” bywa dziś realizowana przez bramkę VoIP w routerze abonenta. Oba rozwiązania zestawia porównanie faksu tradycyjnego z internetowym.
Gdzie dane naprawdę wyciekają
Żaden ze znanych nam udokumentowanych incydentów nie polega na przechwyceniu transmisji — wszystkie mają źródło w procedurze albo w sprzęcie.
Pomyłka w numerze. Brytyjski organ ochrony danych nałożył na Central London Community Healthcare NHS Trust karę 90 000 GBP: przez trzy miesiące 2011 r. listy pacjentów oddziału opieki paliatywnej trafiały pod niewłaściwy numer — w 45 faksach były dane szczególnej kategorii 59 osób, w tym diagnozy i dyspozycje dotyczące resuscytacji. Przyczyną nie była awaria techniki: administrator dostał informację o dodatkowym numerze w hospicjum, ale nie zaktualizowano protokołu. Sprawa pochodzi sprzed RODO i była rozstrzygana na gruncie brytyjskiej ustawy z 1998 r., ma więc wartość ilustracyjną. Rok później ten sam organ ukarał kwotą 55 000 GBP inny szpital: trzy faksy z danymi medycznymi trafiły do tej samej osoby prywatnej, bo nowy numer ośrodka nie był zaprogramowany w pamięci urządzenia i personel wpisywał go ręcznie.
Skala zjawiska. Pomyłkowe faksowanie ma u organów nadzorczych osobną kategorię incydentu — brytyjski ICO prowadzi kategorię „dane wysłane pocztą lub faksem do niewłaściwego odbiorcy”, choć konkretnych liczb nie udało się nam odczytać u źródła. Proporcje pokazuje raport australijskiego OAIC za pierwszą połowę 2023 r.: 46% naruszeń z kategorii błędu ludzkiego to wiadomości e-mail pod zły adres, wobec pięciu zgłoszeń dotyczących faksu. Faks nie jest głównym kanałem pomyłek — jest kanałem, w którym pomyłka bywa dotkliwsza.
Wydruk na tacy. Urządzenie domyślnie drukuje odebrany dokument natychmiast, więc leży on tam, gdzie ma dostęp każdy przechodzący; to kwestia ustawienia sprzętu, nie techniki faksu. Amerykański regulator ochrony zdrowia wymienia dwa środki zaradcze: potwierdzenie numeru odbiorcy i ustawienie urządzenia w miejscu zabezpieczonym przed nieuprawnionym dostępem.
Urządzenie jako droga do sieci. W sierpniu 2018 r. Check Point Research pokazał atak nazwany Faxploit: przejęcie urządzenia wielofunkcyjnego przez samą linię telefoniczną, bez dostępu do sieci ofiary — wystarczał numer faksu, „something which is often publicly available on any employee's business card or company website”. Podatnościom przypisano numery CVE-2018-5924 z oceną CVSS 9,8 i CVE-2018-5925 z oceną 7,8, a ładunek demonstracyjny uruchamiał po przejęciu drukarki exploity EternalBlue i DoublePulsar. Zalecenia autorów są prozaiczne: segmentacja sieci, aktualne oprogramowanie układowe, a przy nieużywanej funkcji faksu — odłączenie linii. Teza o faksie jako moście do sieci firmowej stoi na ustaleniach jednej firmy badawczej — innego źródła nie znaleźliśmy.
Co na to organy ochrony danych
W maju 2021 r. krajowy organ ochrony danych Wolnego Hanzeatyckiego Miasta Bremy opublikował stanowisko „Telefax ist nicht Datenschutz konform”. Argument jest procesowy, nie kryptograficzny: nadawca nie jest w stanie ustalić, jakie urządzenie odbierze przesyłkę — aparat, kopiarka z funkcją faksu, serwer faksowy czy usługa chmurowa — ani czy powstający po drodze e-mail jest szyfrowany. Poziom poufności faksu organ przyrównał do nieszyfrowanej poczty, czyli do cyfrowej pocztówki. Uznał przy tym, że do przesyłania danych szczególnych kategorii z art. 9 ust. 1 RODO usługi faksowe są niedopuszczalne, a bremeńskie urzędy miały wycofać faks z przesyłek z danymi osobowymi do końca 2022 r.
Zastrzeżenia są równie ważne jak samo stanowisko. To organ regionalny jednego państwa członkowskiego — dokument nie wiąże w Polsce i nie jest decyzją administracyjną; w samych Niemczech był sporny, bo wskazywano, że faks bywa dopuszczalny po ocenie ryzyka i przy odpowiednich środkach organizacyjnych. Przeszukanie materiałów polskiego organu nie dało z kolei żadnego dokumentu ani decyzji dotyczącej wprost faksu — a to nie jest uspokojenie, tylko tyle, że oceny trzeba dokonać samodzielnie na podstawie ogólnych przepisów.
RODO: co spada na ciebie, a nie na dostawcę
Dostawca, który przechowuje pliki z odebranymi faksami, przetwarza dane osobowe w twoim imieniu — jest podmiotem przetwarzającym w rozumieniu art. 28 ust. 1 RODO, a ten sam przepis nakazuje korzystać wyłącznie z podmiotów dających wystarczające gwarancje.
Umowa powierzenia z art. 28 ust. 3 musi określać przedmiot i czas trwania przetwarzania, jego charakter i cel, rodzaj danych oraz kategorie osób. Musi też zobowiązywać dostawcę do działania na udokumentowane polecenie, do zachowania tajemnicy i do usunięcia albo zwrotu danych po zakończeniu usługi; podpowierzenie — na przykład korzystanie przez dostawcę z cudzej chmury — wymaga twojej uprzedniej zgody. Warunki świadczenia dostawcy publikują zwykle w dokumencie umownym; przykładem takiego dokumentu jest regulamin usługi otoFaks, który przy podpisywaniu powierzenia zestawia się z powyższą listą.
Art. 32 RODO wymienia szyfrowanie jako przykładowy środek techniczny, a przy ocenie stopnia bezpieczeństwa każe uwzględnić ryzyko nieuprawnionego ujawnienia danych „przesyłanych, przechowywanych lub w inny sposób przetwarzanych” — a więc i transmisję, i archiwum; motyw 83 dokłada nakaz uwzględniania stanu wiedzy technicznej. Konsekwencja jest taka, że RODO nie wymienia faksu, a żaden kanał nie jest ani zgodny, ani niezgodny sam z siebie. Dochodzi zasada ograniczenia przechowywania z art. 5 ust. 1 lit. e, obejmująca i archiwum w panelu dostawcy, i skrzynkę pocztową, która bez polityki retencji rośnie w nieskończoność.
Gdy dojdzie do naruszenia, obowiązki mają konkretny termin i konkretną treść. Zgłoszenie idzie do organu nadzorczego bez zbędnej zwłoki, w miarę możliwości w ciągu 72 godzin, a późniejsze wymaga wyjaśnienia przyczyn opóźnienia; musi opisywać charakter naruszenia z kategoriami i przybliżoną liczbą osób, możliwe konsekwencje i środki zaradcze. Przy wysokim ryzyku dla praw i wolności zawiadamia się także same osoby. Dostawca zgłasza naruszenie po swojej stronie tobie, nie organowi — administratorem jesteś ty.
72 godziny
Termin zgłoszenia naruszenia organowi nadzorczemu: bez zbędnej zwłoki, „w miarę możliwości, nie później niż w terminie 72 godzin po stwierdzeniu naruszenia” (RODO, art. 33 ust. 1).
Maksima kar to 10 mln EUR albo 2% rocznego światowego obrotu za naruszenie obowiązków z art. 25–39 oraz 20 mln EUR albo 4% za naruszenie podstawowych zasad przetwarzania — to pułapy ustawowe, nie prognozy. Pouczająca jest za to struktura konkretnej kary: polski organ nałożył na komornika sądowego karę prawie 21 000 zł za omyłkowe wysłanie zawiadomienia do niewłaściwej osoby, w tym 7 700 zł za niezgłoszenie naruszenia bez zbędnej zwłoki i 13 200 zł za niezawiadomienie osoby, której dane dotyczyły. Sprawa nie dotyczyła faksu, lecz korespondencji pod zły adres — i dlatego jest instruktywna: brak reakcji na pomyłkę bywa oceniany surowiej niż sama pomyłka.
Uwaga
To nie jest porada prawna. Opisujemy brzmienie przepisów i publicznie dostępne stanowiska organów; ocena, czy w konkretnym procesie wolno użyć faksu i jakie środki są odpowiednie do ryzyka, należy do administratora danych — warto skonsultować ją z inspektorem ochrony danych albo prawnikiem.
Higiena pracy: co da się zrobić w tydzień
Poniższe środki nie wymagają zmiany dostawcy ani budżetu, tylko decyzji.
Na wąskim ekranie przewiń tabelę w bok »
| Co zrobić | Przed czym chroni | Czego nie załatwia |
|---|---|---|
| Osobna skrzynka pocztowa na faksy | rozlania się przejętego konta na resztę poczty | przenosi ryzyko na to jedno konto |
| Drugi składnik logowania do panelu i do skrzynki | przejęcia konta samym hasłem — dwa odrębne składniki to wymóg poziomu AAL2 w wytycznych NIST | dostępu osoby uprawnionej |
| Zamknięta lista adresów odbierających faksy | dokumentów rozchodzących się do byłych pracowników | tego, że każdy z listy dostaje wszystko |
| MTA-STS albo DANE na domenie pocztowej | degradacji szyfrowania w tranzycie | zawartości skrzynki po dostarczeniu |
| Numery tylko z zatwierdzonej książki adresowej | ręcznego wpisywania, które stało za karą 55 000 GBP | pomyłki przy pierwszym wpisie |
| Polityka retencji dla panelu i dla skrzynki | narastania archiwum wbrew art. 5 ust. 1 lit. e RODO | kopii na dyskach lokalnych |
| Szkolenie z procedury i z phishingu „masz nowy faks” | kampanii podszywających się pod powiadomienia o faksie | pośpiechu, prawdziwej przyczyny pomyłek |
Dwie rzeczy bywają przy tym mylone. Pierwsza: szyfrowanie w spoczynku po stronie dostawcy chroni przed wyciekiem nośnika, ale nie przed dostępem uprawnionego pracownika ani przed przejęciem konta klienta. Druga: szyfrowanie poczty w tranzycie jest oportunistyczne — STARTTLS działa tylko wtedy, gdy zgodzą się obie strony, atak degradujący opisano w samym RFC 3207, a pomiar z 2015 r. pokazał, że w skrajnym przypadku 96,13% poczty z jednego kraju do Gmaila było pozbawiane szyfrowania.
Druga strona medalu
Fax internetowy nie usuwa braku szyfrowania na odcinku sieci telefonicznej, a trzy punkty, które dokłada, mają wymierne konsekwencje. Jeden numer karmi zwykle wiele skrzynek naraz, więc każdy odbiorca dostaje wszystko, co na ten numer przyjdzie. Zmiana adresu odbiorczego bywa czynnością samoobsługową w panelu — kto ma do niego dostęp, przekieruje cały przychodzący ruch. Wysyłka e-mailem bywa przy tym autoryzowana samym adresem nadawcy. Po stronie zysków zostaje to, czego papier nie daje: dokument nie leży na tacy, a dostęp zostawia ślad w logach. To wymiana, nie ulepszenie.
Kiedy faksu lepiej nie użyć
Cztery decyzje da się podjąć od razu. Jeżeli przesyłasz dane szczególnych kategorii, a druga strona nie narzuca faksu, wybierz kanał, który potrafisz zaszyfrować. Jeżeli nie masz jak potwierdzić, co stoi po stronie odbiorczej, przyjmij, że dokument wyląduje na cudzym wydruku. Jeżeli numer wpisujesz ręcznie z kartki, zatrzymaj się — to udokumentowana przyczyna kar, nie hipoteza. A jeżeli używasz faksu dlatego, że jest „bezpieczniejszy”, ten argument nie ma podstawy.
Faks zostaje tam, gdzie druga strona nie przyjmuje niczego innego — a tak bywa przede wszystkim w administracji, ochronie zdrowia i logistyce. Wtedy sensowna jest praca nad ograniczaniem ryzyka, nie udawanie, że go nie ma. Pytania do dostawcy o miejsce przechowywania plików, retencję, podwykonawców i umowę powierzenia zebraliśmy w checkliście przed wyborem usługi, a codzienne błędy przy wysyłce opisuje część o wysyłaniu i odbieraniu faksu. Tekst rozporządzenia jest w bazie EUR-Lex.
Źródła
- ITU-T Recommendation T.30 (09/2005) wraz z Amendment 1 (01/2007), Procedures for document facsimile transmission in the general switched telephone network — pkt 1.5.3 o zabezpieczeniu poza standardem, pola PWD, SUB i SEP.
- ITU-T Recommendation T.36 (07/97), Security capabilities for use with Group 3 facsimile terminals, oraz X. Lai, R. A. Rueppel, Attacks on the HKM/HFX cryptosystem, Fast Software Encryption 1996, LNCS vol. 1039, Springer.
- RFC 7345, UDP Transport Layer (UDPTL) over Datagram Transport Layer Security (DTLS), IETF, sierpień 2014 — pkt 1 o braku szyfrowania faksu w PSTN i o adopcji mechanizmów bezpieczeństwa.
- Rozporządzenie Parlamentu Europejskiego i Rady (UE) 2016/679 (RODO) — art. 5 ust. 1 lit. e, art. 28, art. 32, art. 33, art. 34, art. 83 oraz motyw 83.
- Die Landesbeauftragte für Datenschutz und Informationsfreiheit der Freien Hansestadt Bremen, Telefax ist nicht Datenschutz konform, maj 2021, datenschutz.bremen.de.
- Information Commissioner's Office — kara dla Central London Community Healthcare NHS Trust z 27 kwietnia 2012 r. i dla North Staffordshire Combined Healthcare NHS Trust z 11 czerwca 2013 r.; Central London Community Healthcare NHS Trust v The Information Commissioner [2013] UKUT 551 (AAC).
- RFC 3207 (luty 2002), RFC 7672 (październik 2015) i RFC 8461 (wrzesień 2018) oraz Z. Durumeric i in., Neither Snow Nor Rain Nor MITM, Internet Measurement Conference 2015 — szyfrowanie poczty w tranzycie.
- Check Point Research, Faxploit: Sending Fax Back to the Dark Ages, 12 sierpnia 2018 r.; National Vulnerability Database NIST, CVE-2018-5924 i CVE-2018-5925; U.S. Department of Health and Human Services, HIPAA FAQ nr 356 (45 CFR 164.530(c)); OAIC, Notifiable Data Breaches Report: January to June 2023; NIST SP 800-63B-4, 2025.
Pytania i odpowiedzi
Czy faks wysłany pod zły numer to naruszenie ochrony danych?
Taką pomyłkę ocenia się tak samo jak każde inne przypadkowe ujawnienie danych. Jeżeli naruszenie może skutkować ryzykiem dla praw i wolności osób, administrator zgłasza je organowi nadzorczemu bez zbędnej zwłoki, w miarę możliwości w ciągu 72 godzin, a przy wysokim ryzyku zawiadamia też same osoby. Brytyjski i australijski organ prowadzą dla pomyłkowej wysyłki faksem osobną kategorię incydentu.
Czy dostawca faksu internetowego może czytać moje dokumenty?
Technicznie treść przechodzi przez jego systemy: konwersja z protokołu faksowego na plik PDF wymaga dostępu do obrazu strony, więc szyfrowania od nadawcy do odbiorcy w tym modelu nie ma. Dlatego dostawca jest podmiotem przetwarzającym i wiąże go umowa powierzenia oraz obowiązek zachowania tajemnicy przez osoby upoważnione do przetwarzania.
Czy stanowisko organu z Bremy obowiązuje w Polsce?
Nie. To opinia regionalnego organu ochrony danych jednego państwa członkowskiego, a nie decyzja administracyjna ani wytyczna wiążąca w Polsce. Ma wartość argumentu, bo pokazuje sposób rozumowania organu nadzorczego; nie znaleźliśmy natomiast stanowiska polskiego organu dotyczącego wprost faksu.